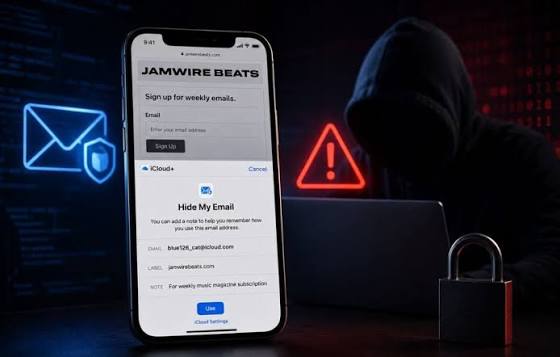
كشفت دراسة تقنية حديثة عن وجود ثغرة أمنية في خاصية “إخفاء بريدي الإلكتروني” التي توفرها شركة آبل ضمن باقاتها المدفوعة، مما يثير مخاوف جدية بشأن فعالية هذه الميزة في حماية العناوين الحقيقية للمستخدمين عند التسجيل في المواقع والتطبيقات.
وتعتمد هذه الخاصية في جوهرها على توليد عناوين بريد إلكتروني عشوائية تعمل كحاجز تقني، حيث تقوم آبل بإعادة توجيه الرسائل الواردة إلى البريد الشخصي للمستخدم دون كشف هويته الرقمية الحقيقية أمام الجهات الخارجية. إلا أن الباحث الأمني تايلر مورفي أكد أن هذه الحماية ليست منيعة، مشيراً إلى نجاحه في الوصول إلى العناوين الأصلية المرتبطة بالحسابات التجريبية خلال اختبارات أجراها مع متطوعين.
وبحسب مورفي، فإن الاختبارات التي شملت عينة من المستخدمين انتهت جميعها بالكشف عن بيانات يفترض أن تظل سرية. ورغم خطورة هذا الخرق، آثر الباحث عدم الإفصاح عن التفاصيل التقنية الدقيقة للثغرة، تجنباً لاستغلالها في أغراض مشبوهة أو تعقب المستخدمين، مشدداً على أن النطاق الفعلي للمشكلة لا يزال غير محدد بدقة.
وأوضح الباحث أنه أبلغ شركة آبل بوجود هذه الثغرة منذ أكثر من عام دون أن يتلقى توضيحات شافية حول أسباب استمرارها دون معالجة، وهو ما يفتح الباب أمام تساؤلات حول آليات تعامل الشركات التكنولوجية الكبرى مع التنبيهات الأمنية الواردة من الباحثين المستقلين.
وتتجاوز مخاطر هذا الخرق مجرد كشف البريد الإلكتروني، إذ حذر مورفي من إمكانية ربط هذا العنوان ببيانات شخصية أخرى كالأرقام الهاتفية، والأسماء الكاملة، ومواقع الإقامة عبر قواعد بيانات وسطاء المعلومات، مما قد يعرض المستخدمين لحملات تصيد أو انتحال هوية أو إدراجهم في قوائم تجارية غير مرغوب فيها.
من جهتها، وفي ظل هذا الجدل، أعلنت آبل عن نيتها نقل العناوين المخفية إلى نطاق جديد يحمل اسم “برايفت دوت آي كلاود دوت كوم”، وهي خطوة يرى مراقبون أنها قد تسهل على المواقع تمييز العناوين المخفية وحظرها، مؤكدة في الوقت ذاته استمرار عمل العناوين الحالية بشكل طبيعي.
وتبقى هذه الواقعة بمثابة اختبار جديد لمصداقية الشركات التقنية في صون خصوصية عملائها، حيث ينصح الخبراء بضرورة اعتماد استراتيجيات حماية متعددة الطبقات وعدم الاكتفاء بأداة واحدة، مع أهمية تخصيص عناوين بريد فرعية للخدمات الحساسة لتقليل المخاطر المحتملة.
التعليقات
0 تعليق