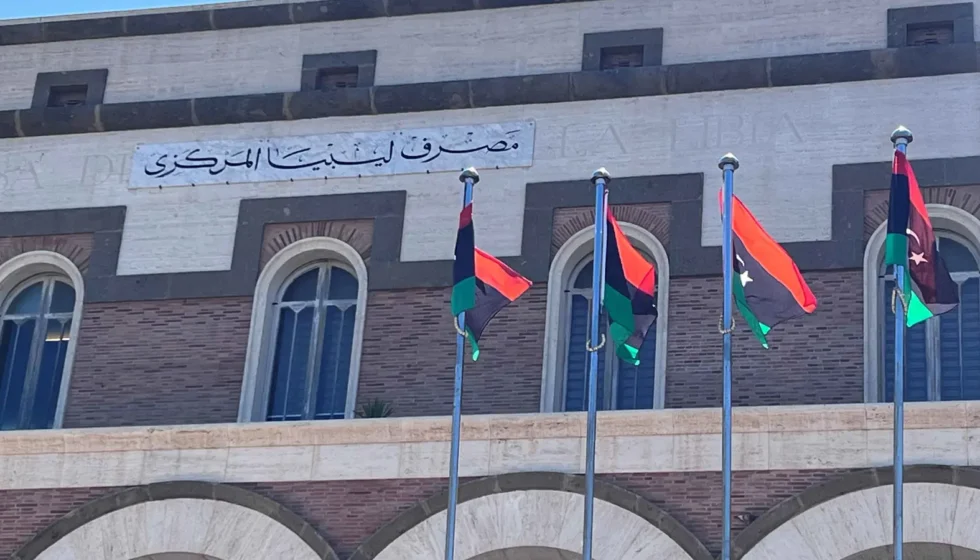
أمرت النيابة العامة في ليبيا بحبس مسؤول أمن المعلومات ومدير إدارة تقنية المعلومات بمصرف ليبيا المركزي احتياطياً، وذلك في إطار تحقيقات قضائية واسعة حول هجوم إلكتروني استهدف الأنظمة المعلوماتية للمؤسسة خلال شهر يونيو الماضي.
وكشفت التحريات الأولية أن المهاجمين نجحوا في استغلال ثغرات أمنية واستخدام حساب مدير النظام لتنفيذ آلاف محاولات الولوج غير المشروع، مما مكنهم من البقاء داخل الشبكة المعلوماتية للمصرف لمدة ثلاثة أيام كاملة قبل رصد وجودهم.
وأكد مكتب النائب العام أن قرار الحبس جاء بناءً على نتائج تقنية أثبتت وجود تقصير في تدابير الحماية المتبعة، بالإضافة إلى إهمال واضح في التعامل مع مؤشرات التهديد والزيادة غير المبررة في حركة نقل البيانات، والتي كانت بمثابة إنذار مبكر لم يتم التفاعل معه بالسرعة المطلوبة.
من جانبه، شدد مصرف ليبيا المركزي على أن هذا الاختراق لم يمس أرصدة العملاء أو الأصول المالية أو الحسابات البنكية، مشيراً إلى أنه قام فور رصد الخلل التقني بالاستعانة بجهات متخصصة في الأمن السيبراني لاحتواء الهجوم وتقييم الأضرار وضمان سلامة الأنظمة.
وتجدر الإشارة إلى أن إجراء الحبس الاحتياطي يندرج ضمن مسار البحث القضائي الجاري لتحديد المسؤوليات التقنية والإدارية، ولا يعد حكماً نهائياً بالإدانة، حيث تواصل الجهات المختصة تدقيق سجلات الأنظمة وفحص مسارات الاختراق لضمان عدم تكرار مثل هذه الحوادث في المستقبل.
التعليقات
0 تعليق