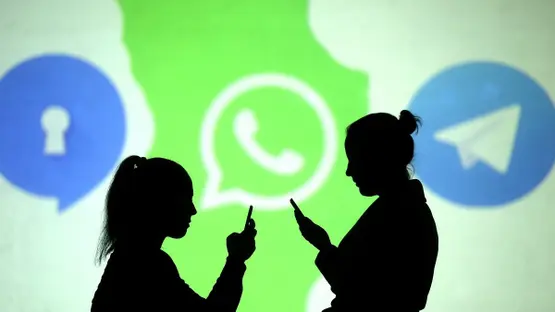
صنفت المديرية العامة لأمن نظم المعلومات التهديدات الرقمية الأخيرة التي تستهدف تطبيقات التراسل الفوري، وعلى رأسها “واتساب” و”سيغنال”، ضمن خانة المخاطر “الحرجة”، وذلك في مذكرة أمنية عاجلة تم تعميمها مؤخراً.
وتشير المعطيات المتوفرة إلى أن هذه العمليات السيبرانية تُدار من قبل شبكات منظمة، تركز في استهدافها على فئات مهنية محددة، من بينها المسؤولون الحكوميون والدبلوماسيون والعسكريون، فضلاً عن الصحافيين والعاملين في قطاعات استراتيجية، سعياً منها لانتزاع بيانات خاصة وقوائم اتصالات قد تستخدم لاحقاً في أغراض تجسسية أو عمليات احتيالية.
وبحسب المذكرة، فإن المخترقين لا يهاجمون أنظمة التشفير مباشرة، بل يلجؤون إلى “الهندسة الاجتماعية” عبر تقمص هويات جهات موثوقة أو فرق دعم تقني، وذلك لاستدراج الضحايا للكشف عن رموز التحقق أو كلمات المرور. كما يعتمد المهاجمون على إرسال روابط مشبوهة أو رموز استجابة سريعة “QR” مضللة، تضمن لهم الولوج المستمر إلى الحسابات المستهدفة.
ونبهت المديرية إلى أن هذه الاختراقات قد تترتب عليها عواقب وخيمة، تشمل انتحال هوية أصحاب الحسابات لنشر معلومات مغلوطة، أو التورط في أنشطة احتيالية، أو رسم خرائط للعلاقات المهنية والاجتماعية للضحايا لأغراض تضليلية.
وفي هذا السياق، شددت الجهات المختصة على ضرورة التزام المستخدمين بأقصى درجات الحيطة، والامتناع عن مشاركة رموز التحقق مع أي طرف، وتفادي النقر على الروابط غير المعروفة، مع أهمية تفعيل خيارات الأمان الإضافية، ومراجعة الأجهزة المرتبطة بالحسابات بشكل دوري لضمان حمايتها.
يأتي هذا التحذير في ظل تزايد وتيرة الهجمات الإلكترونية على الصعيدين الإقليمي والدولي ضد المنصات الرقمية، مما يجعل تعزيز الوعي الأمني والالتزام بالتدابير الوقائية ضرورة ملحة لحماية المعطيات الحساسة من الاستغلال.
التعليقات
0 تعليق