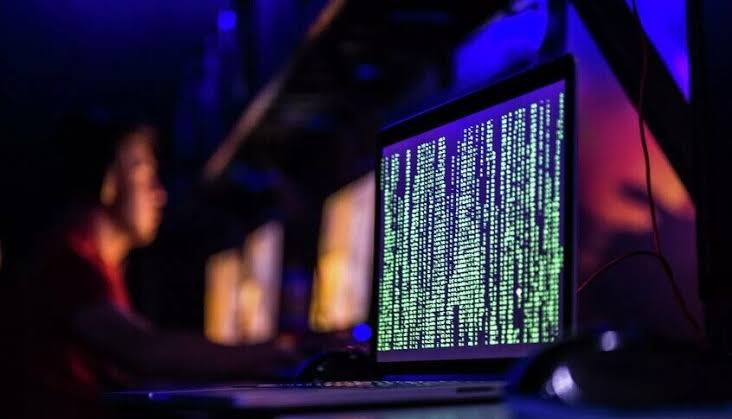
تخضع البنيات التحتية الرقمية لولاية برلين لعمليات فحص دقيقة بعد تعرضها لهجوم سيبراني قبل أسبوعين، وهي الواقعة التي وضعت السلطات الألمانية في موقف حرج جراء التهديدات المستمرة بابتزاز المؤسسات العمومية عبر التكنولوجيا.
وتشير المعطيات المتوفرة إلى أن الهجوم وقع في 14 غشت الجاري، حيث تم توجيه أصابع الاتهام إلى مجموعة “رايسيدا” المتخصصة في برمجيات الفدية، وهي جهة إجرامية دأبت على اختراق الأنظمة المعلوماتية للمؤسسات الكبرى لغرض الحصول على مبالغ مالية مقابل التكتم على البيانات المسروقة.
وبحسب ما تم تداوله عبر شبكة “الدارك نت”، فقد طالب المهاجمون بدفع فدية قدرها 30 بيتكوين، أي ما يعادل قرابة مليوني يورو، لضمان عدم تسريب الوثائق التي يزعمون الاستيلاء عليها من الشبكة الإدارية للمدينة.
من جانبها، تلتزم حكومة برلين الصمت حيال تفاصيل الاختراق، حيث رفضت الإفصاح عن طبيعة البيانات المخترقة أو التعليق على المطالب المالية، معللة ذلك بضرورة الحفاظ على سرية التحقيقات الجارية وتجنب التأثير على مساراتها التقنية والأمنية.
ويؤكد خبراء أن التحقيقات في مثل هذه الجرائم تتطلب وقتاً طويلاً لتتبع مسارات البيانات وتحليل البرمجيات المستخدمة، خاصة أن الكشف المبكر عن المعلومات قد يمنح المهاجمين أوراقاً إضافية للتلاعب أو تعطيل إجراءات الحماية التي تحاول السلطات تفعيلها.
وتظل هوية الجهة المنفذة محل تدقيق، إذ رغم ارتباط اسم “رايسيدا” بالحادث، إلا أن المسؤولية الرسمية لم تؤكد بعد، نظراً لإمكانية قيام مجموعات أخرى بتقليد أساليب البرمجيات الخبيثة المعروفة للتمويه على هويتها الحقيقية.
وتسلط هذه الحادثة الضوء على التحديات المتزايدة التي تواجهها الإدارات الحكومية في حماية شبكاتها من الاختراقات التي تستهدف تعطيل الخدمات العامة أو ابتزاز المؤسسات، مما يفرض ضرورة تعزيز الاستثمارات في الأمن السيبراني وتدريب الكوادر البشرية على مواجهة التهديدات الرقمية المتطورة.
التعليقات
0 تعليق